


España, tercer país con más interfaces de refrigeración expuestas del mundo, tras Francia y EE UU
- Según Check Point, España suma el 8,4% del total mundial
- Los ciberataques llegaron a tres bancos de sangre franceses


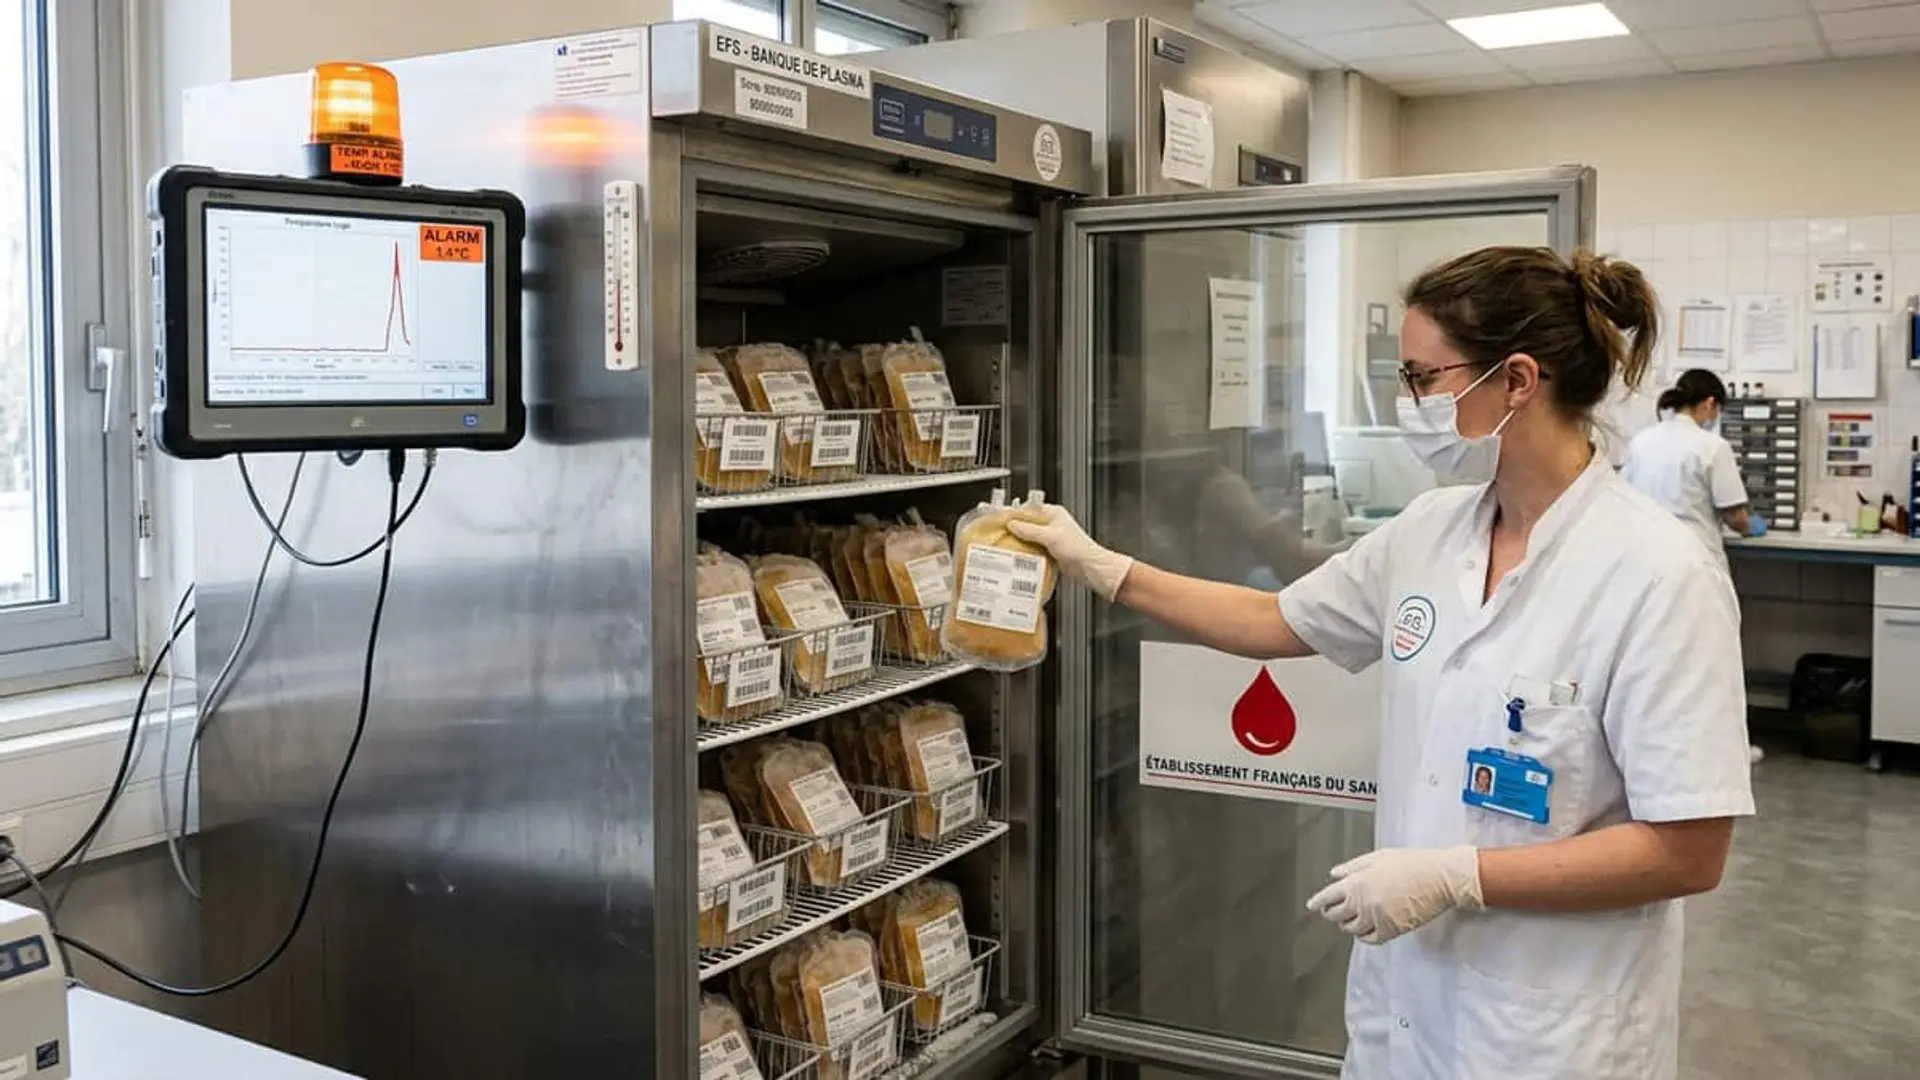
Los ciberataques contra sistemas de refrigeración ya han afectado a supermercados de varios países europeos y han llegado incluso a bancos de sangre franceses. El último caso se produjo el 2 de noviembre, cuando los atacantes alteraron los umbrales de temperatura de las cámaras de tres centros del Servicio Francés de Sangre. Las alarmas permitieron poner a salvo los productos y, según las autoridades francesas, no hubo consecuencias sanitarias.
La pregunta es hasta qué punto podría ocurrir algo parecido en España. Los datos de Check Point muestran que nuestro país concentra el 8,4% de las interfaces de refrigeración comercial expuestas a internet identificadas en todo el mundo, solo por detrás de Francia y Estados Unidos.
Qué pasó en los tres centros del Servicio Francés de Sangre
El último episodio se produjo el lunes 2 de noviembre. Ese día, un ciberataque afectó a los sistemas encargados de vigilar y controlar las cámaras frigoríficas de tres centros del Servicio Francés de Sangre (Établissement français du sang, EFS), según informó el propio organismo.
Fueron los sistemas de vigilancia y alarma los que detectaron “anomalías” en los umbrales de temperatura y descongelación, que habían sido elevados “a niveles muy altos”, según el comunicado del EFS recogido por Europa Press. Ante esta situación, los productos se trasladaron a otras instalaciones y se reforzó el seguimiento de la temperatura de las cámaras.
En ellas se almacenaban bolsas de plasma destinadas a transfusiones o a la fabricación de medicamentos, entre otros productos. Según el semanario Le Canard Enchaîné, las cámaras, que se mantienen a 30 grados bajo cero, fueron programadas para llegar a los 110 grados. Ni el EFS, que habla de umbrales elevados “a niveles muy altos”, ni Sanidad han confirmado esa cifra.
Pese a la gravedad de la alteración, el Ministerio de Sanidad francés asegura que “no se ha identificado ningún impacto sanitario y no se ha producido ninguna pérdida de producto sanguíneo”, según recogió EFE el 5 de noviembre. El Gobierno también confirma que la extracción y distribución de sangre continúan con normalidad.
El EFS señala a un proveedor externo como origen
Según el Ministerio de Sanidad, los sistemas informáticos del Servicio Francés de Sangre no se vieron directamente afectados. El propio EFS niega haber sido el objetivo directo de los atacantes y apunta a un proveedor externo, una circunstancia que pone el foco en los sistemas utilizados para controlar las instalaciones a distancia.
En este contexto aparece Coolworld, que según Le Canard Enchaîné es el proveedor afectado (ni el EFS ni Sanidad lo han nombrado). La compañía difundió el 4 de noviembre un comunicado en el que reconocía un incidente de ciberseguridad en el software de monitorización remota de sus sistemas de refrigeración, aunque no mencionaba expresamente al EFS.
Coolworld atribuye la vulnerabilidad a un componente de otro proveedor externo. También sostiene que el incidente afectó únicamente a un número limitado de sus unidades y que la empresa reaccionó con rapidez.
Por el momento, la agencia nacional de ciberseguridad francesa (ANSSI) y el Ministerio de Sanidad investigan lo sucedido. Una de las cuestiones pendientes es determinar si existe relación con la oleada de ataques a supermercados del 1 y 2 de noviembre, según explicó el gabinete de la ministra Stéphanie Rist, citado por AFP.
A diferencia de la mayoría de los ciberataques contra el sector sanitario, que buscan robar datos o pedir un rescate, este iba dirigido a dañar físicamente las reservas, según El País. El diario añade que se desconoce quién está detrás y que, por ahora, tampoco es posible establecer relación con el ataque del 11 y 12 de octubre contra supermercados franceses.
La oleada contra supermercados ya afecta a una docena de países
El ataque a los bancos de sangre no es el único incidente que ha puesto en alerta a las autoridades europeas. El 2 de noviembre comenzaron a conocerse problemas en supermercados de Bélgica, Países Bajos, Luxemburgo, Suecia e Irlanda. A ellos se sumaron establecimientos de Portugal y Rumanía, según informó EFE. Un recuento posterior de AFP, del 3 de noviembre, eleva la lista a 12 países, sin contar Francia: Alemania, Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, Países Bajos, Portugal, Reino Unido, Rumanía y Suecia. Nadie ha reivindicado los ataques.
El alcance fue diferente en cada país. En Bélgica se contabilizaron unos cuarenta supermercados Delhaize y quince Carrefour afectados. En Irlanda fueron trece establecimientos SuperValu, mientras que en Países Bajos se registraron diecisiete negocios, principalmente carnicerías y pequeñas tiendas. En Suecia, la cadena Coop llegó a comunicar temperaturas de hasta 50 grados.
Una de las claves para entender cómo pudieron producirse estos ataques está en la seguridad de los equipos conectados. Danfoss, proveedor de los sistemas utilizados en Países Bajos, explicó que los dispositivos afectados conservaban contraseñas predeterminadas y estaban conectados a redes sin la protección adecuada.
La compañía asegura que ya había alertado a sus clientes neerlandeses a mediados de octubre y sostiene que los ataques podrían haberse evitado siguiendo las recomendaciones de seguridad que había facilitado.
De hecho, el antecedente más cercano se encuentra en Francia, donde cientos de supermercados sufrieron un ataque durante la noche del 11 al 12 de octubre. Según recogió EFE, algunos frigoríficos llegaron a alcanzar los 50 grados durante seis horas.
La sucesión de incidentes llevó a la Comisión Europea a convocar el 3 de noviembre reuniones con Europol y los Estados miembros. Su portavoz, Guillaume Mercier, advirtió de que “no son casos aislados”, aunque aseguró que la Comisión es “extremadamente prudente” a la hora de atribuir responsabilidades. El comisario europeo de Agricultura y Alimentación, Christophe Hansen, expresó su preocupación por la repetición de estos ataques, que consideró un intento deliberado de perturbar la cadena de suministro alimentario y erosionar la confianza de los consumidores.
Qué dicen los datos sobre España
Con los ataques extendiéndose por distintos países europeos, la atención también se dirige a España. Los datos de Check Point sitúan a nuestro país en tercera posición mundial por número de interfaces de refrigeración comercial expuestas a internet, con el 8,4% de las identificadas, solo por detrás de Francia y Estados Unidos.
Check Point localizó interfaces de gestión accesibles desde internet pertenecientes al mismo modelo de sistema que ha sido atacado. Su importancia está en que una sola interfaz puede llegar a controlar decenas o cientos de frigoríficos.
Conviene aclarar qué significa ese 8,4%: representa la proporción de interfaces localizadas en España respecto al total mundial identificado por Check Point. No quiere decir que ese porcentaje de los sistemas de refrigeración españoles esté expuesto.
| % del total mundial | |
|---|---|
| Francia | 31,2% |
| Estados Unidos | 8,6% |
| España | 8,4% |
| Bélgica | 7,5% |
| Polonia | 6,2% |
| Países Bajos | 4,7% |
| Suecia | 3,3% |
| Dinamarca | 2,9% |
| Kazajistán | 2,4% |
| Alemania | 2,2% |
No es el único análisis que apunta a la presencia de estos equipos en nuestro país. El analista de redes Marcelino Madrigal ha realizado su propio recuento y ha localizado 300 equipos de refrigeración expuestos en España. Andalucía encabeza la lista con 41, seguida de Madrid, con 39, y Cataluña, con 35. Se trata, no obstante, de un recuento diferente al de Check Point.
Madrigal insiste en una distinción importante: que un equipo esté expuesto no significa necesariamente que sea vulnerable. Aun así, considera urgente revisar estos dispositivos. En la misma línea, Juan Ignacio Ramallo, responsable de la empresa de ciberseguridad Stoïk en la península ibérica, recomendó a los comercios españoles que utilizan estos controladores comprobar su seguridad cuanto antes, según una nota recogida por EFE. Ramallo sostiene que estos ataques son “unos de los primeros a gran escala que causan daños físicos” y que su punto de entrada fue un equipo corriente, accesible desde internet y sin actualizar.
Cómo se protegen los supermercados españoles
Aunque los datos muestran que también hay equipos expuestos en España, el sector de la distribución alimentaria señala algunas diferencias respecto a los sistemas utilizados en otros países europeos.
Fuentes del sector explicaron a EFE el 3 de noviembre que en España es “poco habitual” externalizar el control remoto de las instalaciones frigoríficas a través de sistemas centralizados. Esta organización, más repartida entre establecimientos, puede limitar el alcance de un ciberataque y reducir el riesgo de que varios supermercados sufran interrupciones al mismo tiempo, según esas fuentes.
A ello se suma otra práctica habitual, según las mismas fuentes: mantener separadas las redes internas de los supermercados de las conexiones que utilizan los proveedores externos para controlar los equipos a distancia.
El sector también ha renovado una parte importante de sus instalaciones en los últimos años. Según el Informe de Distribución Alimentaria de Proximidad 2025 de Asedas, se destinan unos 3.000 millones de euros anuales a aperturas y reformas. Entre 2020 y 2025 se inauguraron o reformaron por completo más de 10.500 supermercados, el 40% de la red, con actuaciones que incluyeron la actualización de los sistemas de control de las instalaciones frigoríficas.
Qué exige la normativa a los bancos de sangre españoles
El caso francés también plantea qué mecanismos existen en España para evitar que una alteración de las temperaturas ponga en peligro los productos sanguíneos almacenados.
En nuestro país, el artículo 14 del Real Decreto 1088/2005, de 16 de septiembre, establece las condiciones de conservación y transporte en los centros de transfusión. La normativa exige que congeladores y refrigeradores mantengan una temperatura uniforme y cuenten con un registro continuo de temperatura y una alarma audiovisual que se active con suficiente antelación.
Además de estas exigencias, algunos servicios sanitarios están revisando sus medidas de protección a raíz de los incidentes europeos. Es el caso de Galicia, donde el responsable de ciberseguridad del Sergas, Jorge Prado, explicó el 4 de noviembre que se están comprobando de nuevo tanto las circunstancias del servicio como las de sus proveedores. Prado duda, además, de que los atacantes supieran qué atacaban: “Es algo que aún no sabemos, y quizás no fuesen conscientes de qué tipo de infraestructuras atacaban”.
Prado aseguró que prácticamente todas las conexiones con el exterior se realizan mediante VPN u otros mecanismos que evitan exponer directamente los sistemas. También señaló que los proveedores que trabajan desde la nube deben cumplir los mismos requisitos de certificación del Esquema Nacional de Seguridad.
Sin embargo, estas precauciones no eliminan todos los riesgos. El propio responsable del Sergas reconoce que “en ciberseguridad nunca se puede dar una garantía total”, ya que siempre puede producirse algún error humano en la cadena. En nuestro país,
Medidas que recomiendan fabricantes y expertos
La posibilidad de que ataques similares lleguen a España no puede descartarse. Eusebio Nieva, director técnico de Check Point Software para España y Portugal, advierte de que “este método de ataque se puede replicar” y de que “el riesgo no se limita a una región geográfica concreta ni a un grupo de amenazas específico”.
Por eso, fabricantes y organismos de ciberseguridad coinciden en la necesidad de revisar cómo se conectan estos equipos a internet y quién puede acceder a sus sistemas de control. Sus principales recomendaciones son las siguientes:
- Check Point: sustituir las contraseñas predeterminadas, evitar que los controladores estén expuestos directamente a internet, mantener los sistemas actualizados y exigir doble autenticación para el acceso remoto. También recomienda disponer de alertas independientes que detecten cambios anómalos de temperatura.
- Danfoss: desconectar los equipos de internet cuando sea posible o limitar su acceso mediante redes seguras.
- CERT-FR, según INCIBE: eliminar la exposición directa de los dispositivos a internet, actualizar su firmware, cambiar las contraseñas de fábrica y permitir las conexiones únicamente a través de una red protegida. El CERT-FR confirmó compromisos en controladores Danfoss, Copeland y Dixell.
La preocupación va más allá de los supermercados afectados en los últimos días. INCIBE incluye el sector alimentario entre los sectores críticos contemplados en la Directiva NIS2 (UE) 2022/2555 y recuerda que la digitalización y la automatización, aunque han mejorado la eficiencia de estas actividades, también han ampliado la exposición a riesgos de ciberseguridad en las infraestructuras industriales y los dispositivos conectados.
 Fuente de la imagen principal: Montaje Roams


Últimas noticias
Comentarios
