


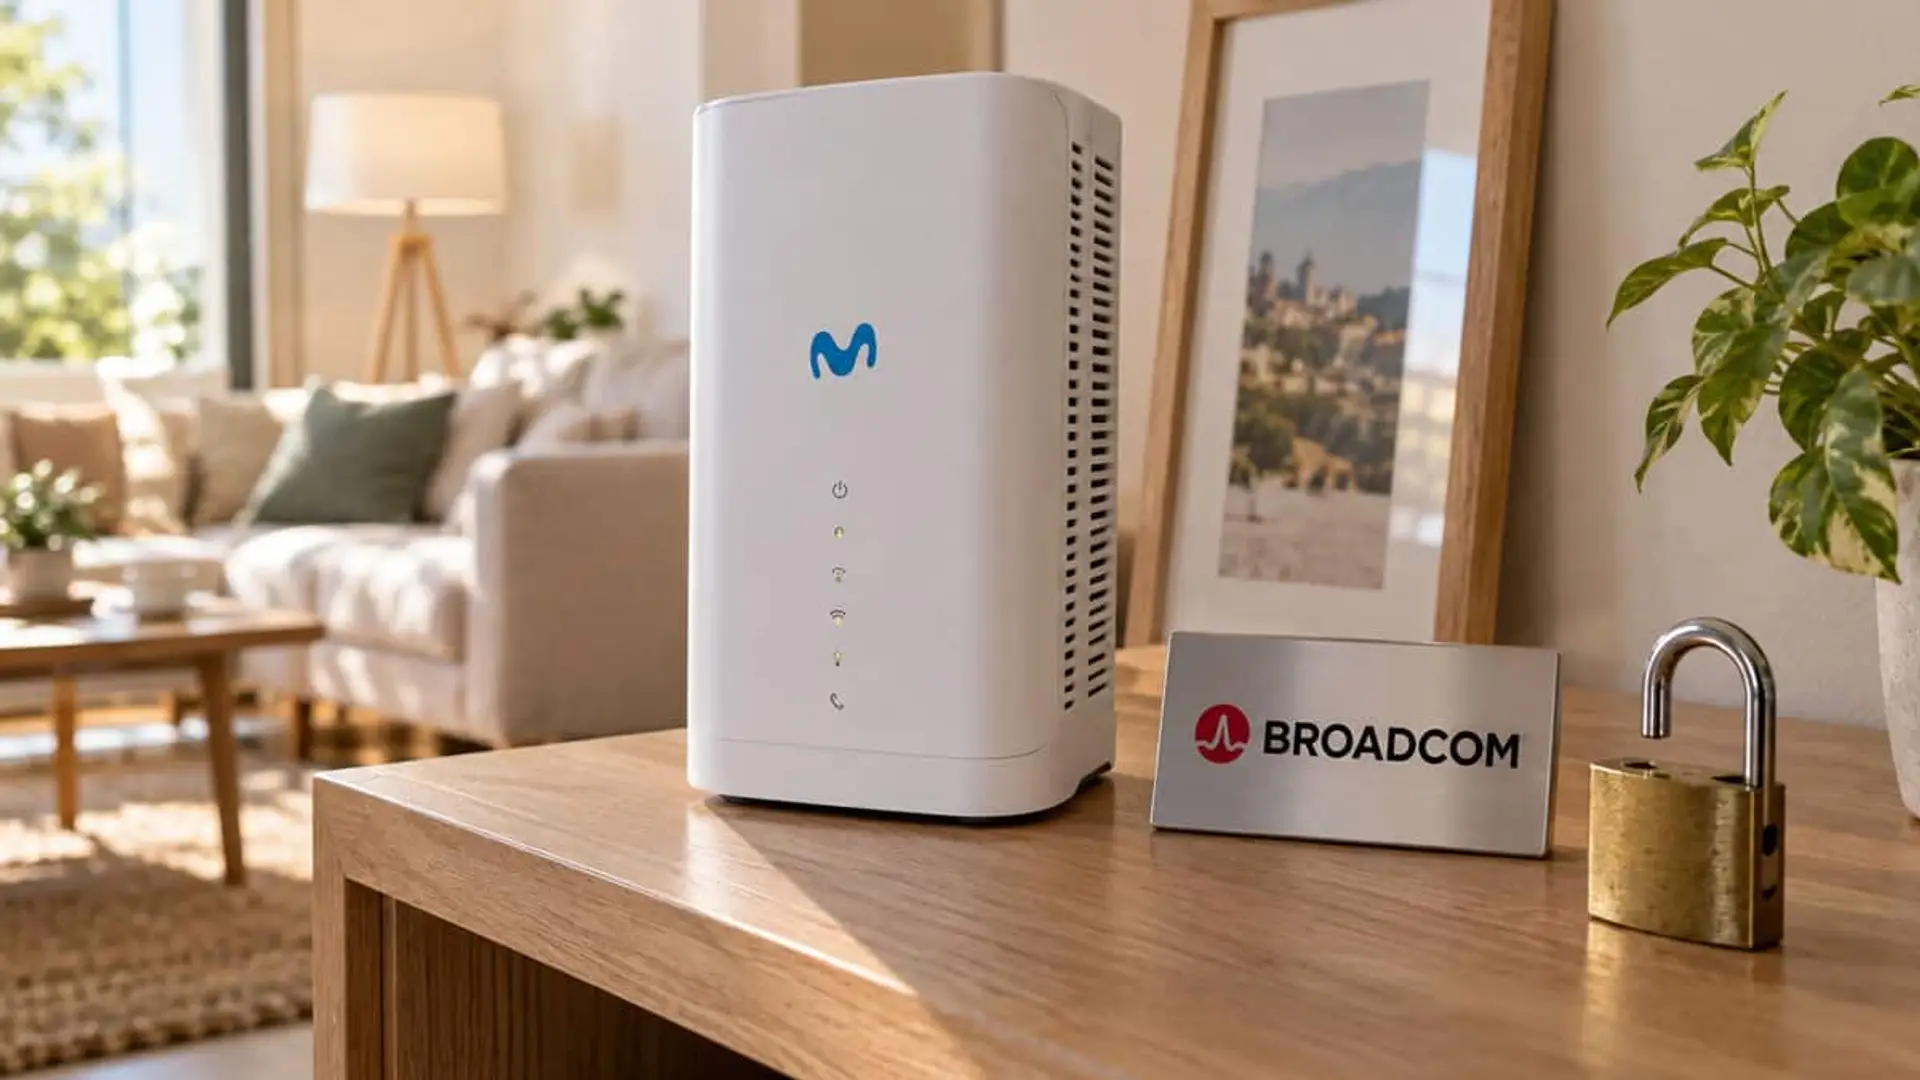
Vulnerabilidad en routers de Movistar, O2 y MásMóvil: qué se sabe y qué no del fallo de Broadcom
- Basta con enviar tramas wifi cerca del router para ejecutar código
- Cuatro modelos afectados y no hay datos de operadoras sobre parches


Una vulnerabilidad en routers Broadcom permite ejecutar código y robar la clave wifi sin conocer la contraseña de la red. Entre los equipos afectados hay cuatro modelos que usan Movistar, O2 y MásMóvil.
El fallo lo ha publicado el investigador Quentin Kaiser, que lo presentó el 16 de octubre de 2026 en el congreso Hexacon de París. Reside en la implementación de WPS de Broadcom, el fabricante del chip wifi. Para explotarlo basta con enviar unas tramas wifi cerca del router.
Como explica Ana de la Torre, experta en telefonía de Roams, “lo preocupante es que el ataque no necesita que el usuario pulse un enlace, descargue un archivo o facilite su contraseña”.
Qué permite hacer el fallo
El error es un desbordamiento de memoria en el reensamblado de tramas EAP que usa WPS, dentro de la implementación wifi propietaria de Broadcom. Según el análisis de Kaiser, permite una fuga de información controlada y la ejecución de código arbitrario sin autenticación.
En sus pruebas con un router de Orange Bélgica (Askey TCG3000), el código extraía la clave wifi de la memoria NVRAM del equipo y la enviaba al atacante por wifi. Después, el atacante se unió a la red con esa clave.
Kaiser asegura que, en una parte importante de los routers de Bélgica, un atacante puede obtener “una shell root desde el otro lado de la calle” (traducción propia), es decir, acceso de administrador al sistema del router.
Un fallo presente desde 2010 y sin CVE
El código vulnerable está en el SDK de Broadcom desde al menos 2010. En 2018 la compañía publicó un parche incompleto, sin anunciarlo, y recomendó migrar a hostapd, otro software de gestión del wifi.
Broadcom conoce el fallo desde 2018, según su propia respuesta al investigador. Kaiser le envió dos informes: el 18 de julio de 2026, sobre chips que usan eCos (BCM3380, BCM3383 y BCM33834), y el 27 de julio, sobre chips con Linux (BCM3390, BCM65xx y BCM68xx). La empresa respondió el 28 de julio que había un parche disponible.
El 29 de julio Broadcom se negó a registrar un identificador CVE. A juicio del investigador, eso explica probablemente que muchos fabricantes no hayan corregido el código afectado.
Routers afectados en España
Kaiser mantiene en GitHub un listado de dispositivos afectados y advierte de que no es exhaustivo. También ha publicado un script de detección y una regla YARA para identificar más equipos. En España figuran cuatro modelos: tres de Movistar y uno de MásMóvil. En el listado de Kaiser solo el Comtrend consta también como de O2, pero O2 ha instalado además los dos HGU, el Askey y el MitraStar, que tienen WiFi 5.
De la Torre señala que “la antigüedad del equipo no permite calcular cuántos clientes están expuestos: harían falta datos sobre los routers que siguen en servicio. Además, es importante que el soporte de seguridad dure tanto como el tiempo que el router permanece instalado en una casa”.
| Operadora | Firmware afectado | |
|---|---|---|
| Askey HGU RTF3505VW | Movistar | Hasta al menos 203_n43 |
| MitraStar HGU GPT-2541GNAC | Movistar | Hasta al menos ES_g8.4_100VNJ0b78 |
| Comtrend VG8050 | Movistar y O2 | Todas las versiones (al menos hasta 2025, sin confirmar) |
| ZTE F680 v4 | MásMóvil | Todas las versiones |
Banda Ancha señala que los dos HGU, de primera generación y con WiFi 5, siguen teniendo mucha presencia entre los clientes de Movistar, y que el Comtrend VG8050 se usó en los primeros despliegues de fibra. El catálogo de Xataka Móvil ya lo daba en 2022 entre los routers que Movistar dejó de instalar. El ZTE F680 v4 es el router de MásMóvil y, según Banda Ancha, también lo usan Jazztel y Yoigo.
Algunos medios apuntan también al Sagemcom Fast 5656 de Orange. No figura en el listado de Kaiser a 19 de octubre de 2026, pero sí en sus diapositivas: en una prueba pasiva en las calles de París, un Livebox Fast5656 de Orange Francia salió sin parchear, mientras que otros Livebox y un repetidor WiFi 6 de Orange estaban parcheados. No hemos localizado datos públicos sobre el equipo que distribuye Orange en España.
Qué se sabe de los parches y las operadoras
Kaiser indica que, a 15 de octubre de 2026, ninguno de los equipos afectados que analizó en Bélgica tenía el parche. Sobre España no hay datos públicos de las operadoras, pero Banda Ancha señala que el MitraStar GPT-2541GNAC sigue afectado en su firmware más reciente (ES_g8.4_100VNJ0b78).
La corrección exige un nuevo firmware de Broadcom y de cada operadora. Desactivar WPS puede no bastar, porque el proceso que monitoriza esa función puede seguir activo en el router.
A 19 de octubre de 2026 no hemos localizado ningún comunicado de Movistar, O2 ni MásMóvil sobre el fallo. Según la información publicada en distintos medios especializados, esos medios han preguntado a las operadoras y aconsejan esperar su confirmación antes de alarmarse.
Millones de routers con chips Broadcom
El informe habla de decenas de fabricantes, cientos de productos y millones de puntos de acceso con chips Broadcom en todo el mundo. Solo en Bélgica, Kaiser estima 1,56 millones de equipos afectados, repartidos entre Proximus (850.000), VOO (500.000) y Orange Bélgica (210.000).
Es una estimación con confianza media, según el propio investigador, y no incluye a Telenet. Kaiser añade que encontrar el fallo le llevó menos de una semana con modelos de IA de frontera (según sus diapositivas, gpt-5.6-Sol, con acceso restringido para ciberseguridad), frente a los meses que le habría costado sin ellos.
 Fuente de la imagen principal: Montaje Roams


Últimas noticias
Comentarios
