


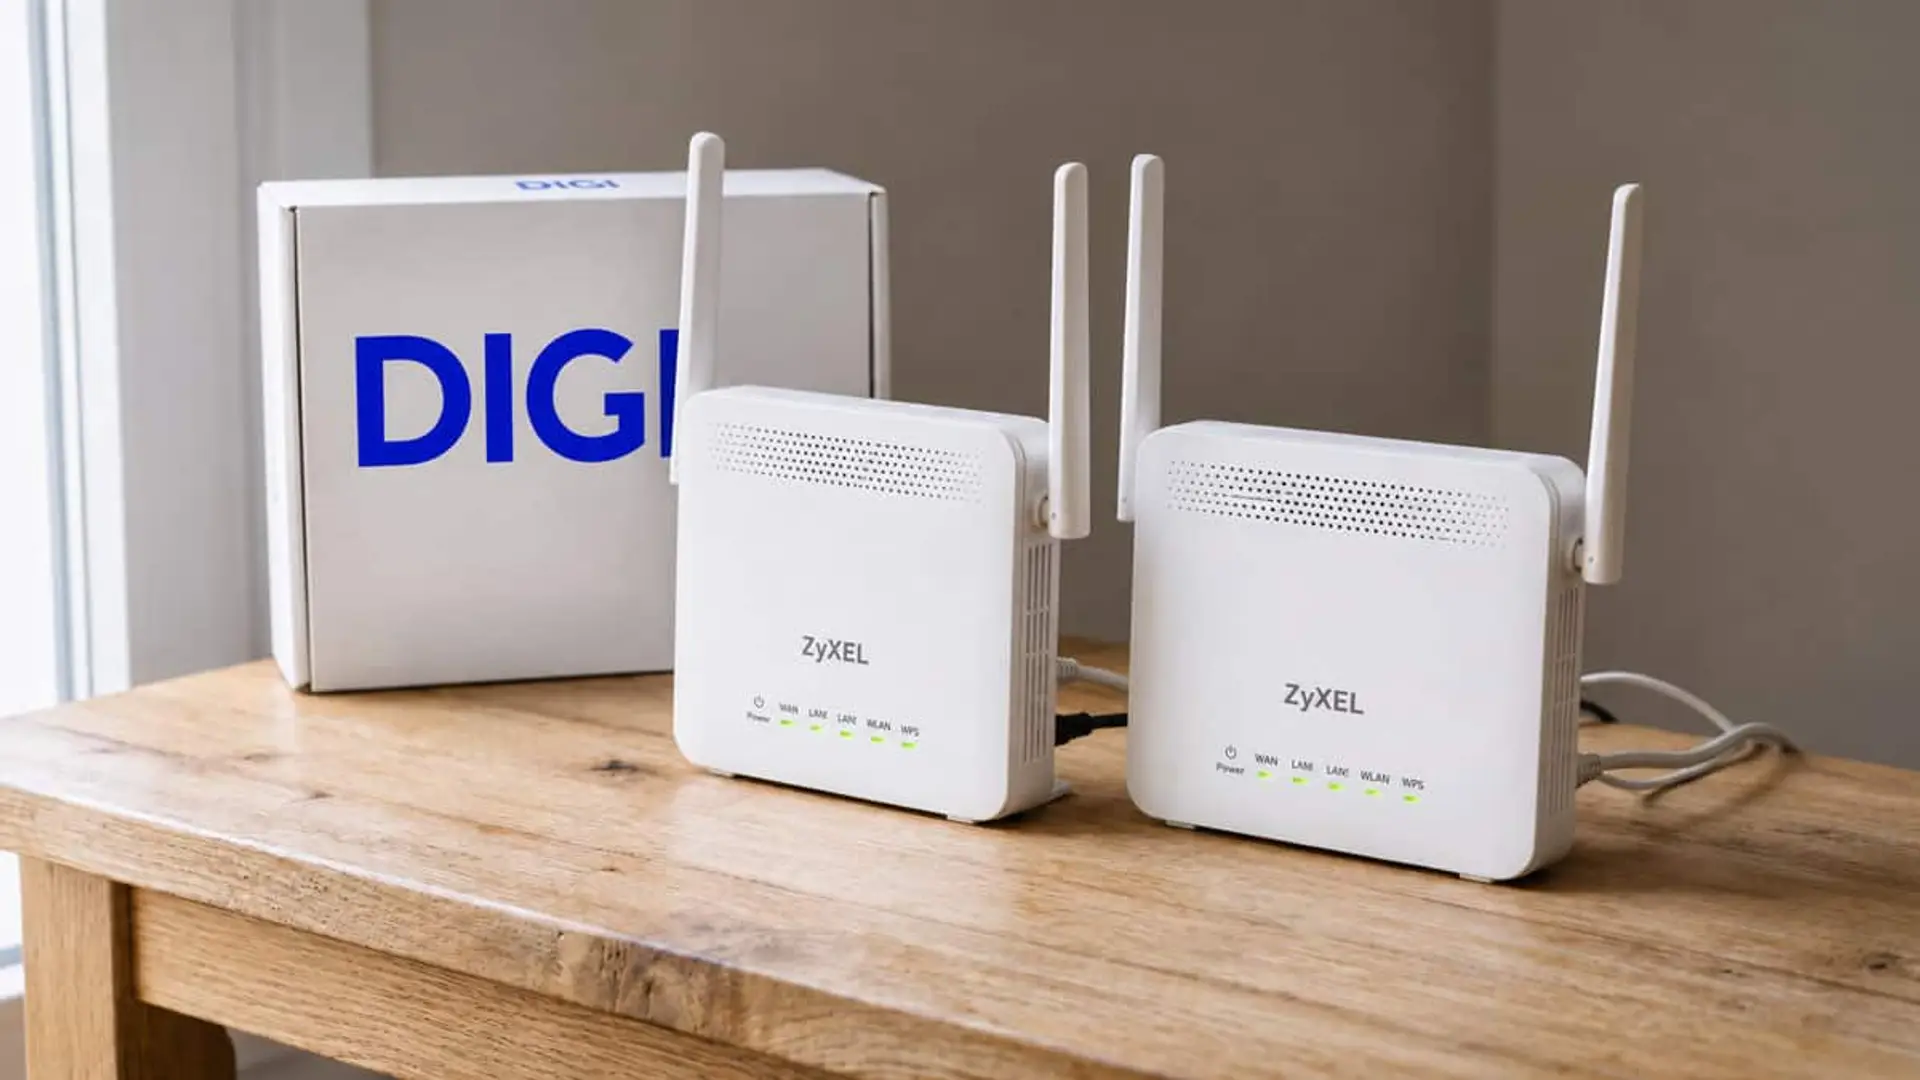
Cuatro routers Zyxel de DIGI figuran en un aviso de seguridad con un fallo de 9,8 sobre 10
- Zyxel ya ofrece firmware corregido, pero el aviso excluye las versiones personalizadas para operadores


Cuatro modelos de routers Zyxel utilizados por DIGI aparecen en una alerta de seguridad publicada por el fabricante el 17 de noviembre. El aviso identifica dos vulnerabilidades, una de ellas considerada crítica, con una puntuación de 9,8 sobre 10, que podría permitir a un atacante ejecutar comandos en el dispositivo sin necesidad de autenticarse.
Los modelos incluidos son el EX3301-T0, el EX3501-T0, el EMG5523-T50B y el PE5301-01. Zyxel ya dispone de actualizaciones de firmware para corregir ambos fallos, pero hay una cuestión importante para los clientes de DIGI: el aviso no incluye las versiones de los routers personalizadas para operadores, por lo que todavía no está confirmado si los equipos que utiliza la compañía presentan estas vulnerabilidades.
Además, a 19 de noviembre de 2026, no consta ningún comunicado de DIGI sobre estos problemas de seguridad ni sobre la posible distribución de las actualizaciones entre sus clientes.
Qué vulnerabilidades pueden afectar a los routers de DIGI
El aviso de Zyxel recoge dos fallos de seguridad de distinta gravedad. El más preocupante es el identificado como CVE-2026-79614, una vulnerabilidad crítica con una puntuación de 9,8 sobre 10 (CVSS 3.1), según su registro público.
El problema se encuentra en la librería libclinkc.so y consiste en una escritura fuera de límites. En determinadas condiciones, un atacante podría aprovechar una petición HTTP manipulada para elevar sus privilegios y ejecutar comandos arbitrarios en el dispositivo sin estar autenticado.
El segundo fallo, identificado como CVE-2026-86676, tiene una puntuación de 7,2 sobre 10 y afecta al parámetro “Description” de un programa CGI. En este caso, se trata de una vulnerabilidad de inyección de comandos que requiere privilegios de administrador.
Esto significa que, a diferencia del primer fallo, el atacante necesita disponer de credenciales con permisos de administración. De hecho, Zyxel señala que esta vulnerabilidad solo puede explotarse si las contraseñas configuradas por el usuario han sido comprometidas.
El fabricante también introduce un matiz importante sobre ambos problemas: el acceso WAN está desactivado por defecto en estos dispositivos. Banda Ancha recomienda comprobar que no se haya activado.
Ana de la Torre, experta en telefonía de Roams, recomienda empezar por lo más sencillo: “Cambiar la contraseña de administración por una propia y robusta es la medida más sencilla frente al segundo fallo. Mi consejo es no alarmarse, pero sí comprobar la versión de firmware del router y la contraseña de acceso”.
Los cuatro routers de DIGI incluidos en el aviso de Zyxel
Las dos vulnerabilidades aparecen asociadas a los mismos cuatro modelos de routers. Según las tablas publicadas por Zyxel, el EX3301-T0, el EX3501-T0, el EMG5523-T50B y el PE5301-01 están incluidos en ambos fallos de seguridad. En conjunto, el aviso recoge 48 modelos afectados por la primera vulnerabilidad y 30 por la segunda.
El fabricante también ha identificado las últimas versiones de firmware afectadas y las actualizaciones que corrigen los problemas. Estas son las versiones que recoge su aviso de seguridad:
| Firmware afectado (hasta) | Firmware corregido | Vulnerabilidades | |
|---|---|---|---|
| EX3301-T0 | 5.50(ABVY.8.3)C0 | 5.50(ABVY.8.4)C0 | CVE-2026-79614 y CVE-2026-86676 |
| EX3501-T0 | 5.44(ACHR.6.1)C0 | 5.44(ACHR.6.2)C0 | CVE-2026-79614 y CVE-2026-86676 |
| EMG5523-T50B | 5.50(ABPM.9.11)C0 | 5.50(ABPM.9.12)C0 | CVE-2026-79614 y CVE-2026-86676 |
| PE5301-01 | 5.63(ACOJ.3.3)C0 | 5.63(ACOJ.3.4)C0 | CVE-2026-79614 y CVE-2026-86676 |
La relación de estos equipos con DIGI está documentada en varios casos. La operadora dispone de guías o manuales del EX3301 y del EX3501 en su página web, además de una guía correspondiente a la serie EMG-T50B. Según Banda Ancha, el EX3301 y el EX3501 son routers WiFi 6 que DIGI usa en conexiones GPON con ONT externa, y el EMG5523-T50B es un modelo WiFi 5 anterior que aún usan muchos clientes.
El cuarto modelo, el PE5301-01, es un
DIGI utiliza también el Zyxel AX7501-B0, un router WiFi 6 para fibra XGS-PON. El aviso incluye la variante AX7501-B1, pero no la B0.
Qué pueden hacer los clientes de DIGI para actualizar su router
Aunque Zyxel ya tiene preparadas las versiones de firmware que solucionan ambas vulnerabilidades, los clientes de DIGI no tienen confirmado que puedan instalar directamente esas actualizaciones.
El fabricante explica que los archivos corregidos se pueden solicitar a través de su equipo comercial o de asistencia técnica. Sin embargo, aclara que las tablas del aviso no incluyen las versiones personalizadas para operadores.
Zyxel recomienda que los usuarios que hayan recibido el router de una operadora consulten primero con ella, ya que el equipo puede tener configuraciones propias.
En el caso de DIGI, todavía queda por aclarar si las versiones de firmware instaladas en
Para De la Torre, la clave está en quién tiene el parche: “Zyxel entrega el firmware a través de su equipo comercial o de soporte, así que, si el router es de la operadora, la pelota está en el tejado de DIGI. El cliente depende de ella para recibir la corrección, y a veces tarda”.
Los cuatro routers de DIGI ya aparecieron en otras alertas de Zyxel
La presencia de estos equipos en los avisos de seguridad de Zyxel no es nueva. Los cuatro modelos mencionados ya figuraban en al menos cuatro alertas anteriores publicadas por el fabricante durante 2026.
En concreto, los cuatro dispositivos aparecieron en los avisos del 24 de febrero (CVE-2025-11845, CVE-2025-11846, CVE-2025-11847, CVE-2025-11848, CVE-2025-13942, CVE-2025-13943 y CVE-2026-1459), el 28 de abril (CVE-2026-0711 y CVE-2026-1460), el 21 de julio (CVE-2026-6952) y el 20 de octubre (CVE-2026-12489), antes de volver a incluirse en el comunicado del 17 de noviembre.
Este no es el único fallo reciente en routers de operadoras: en octubre se dio a conocer
 Fuente de la imagen principal: Montaje Roams


Últimas noticias
Comentarios
