


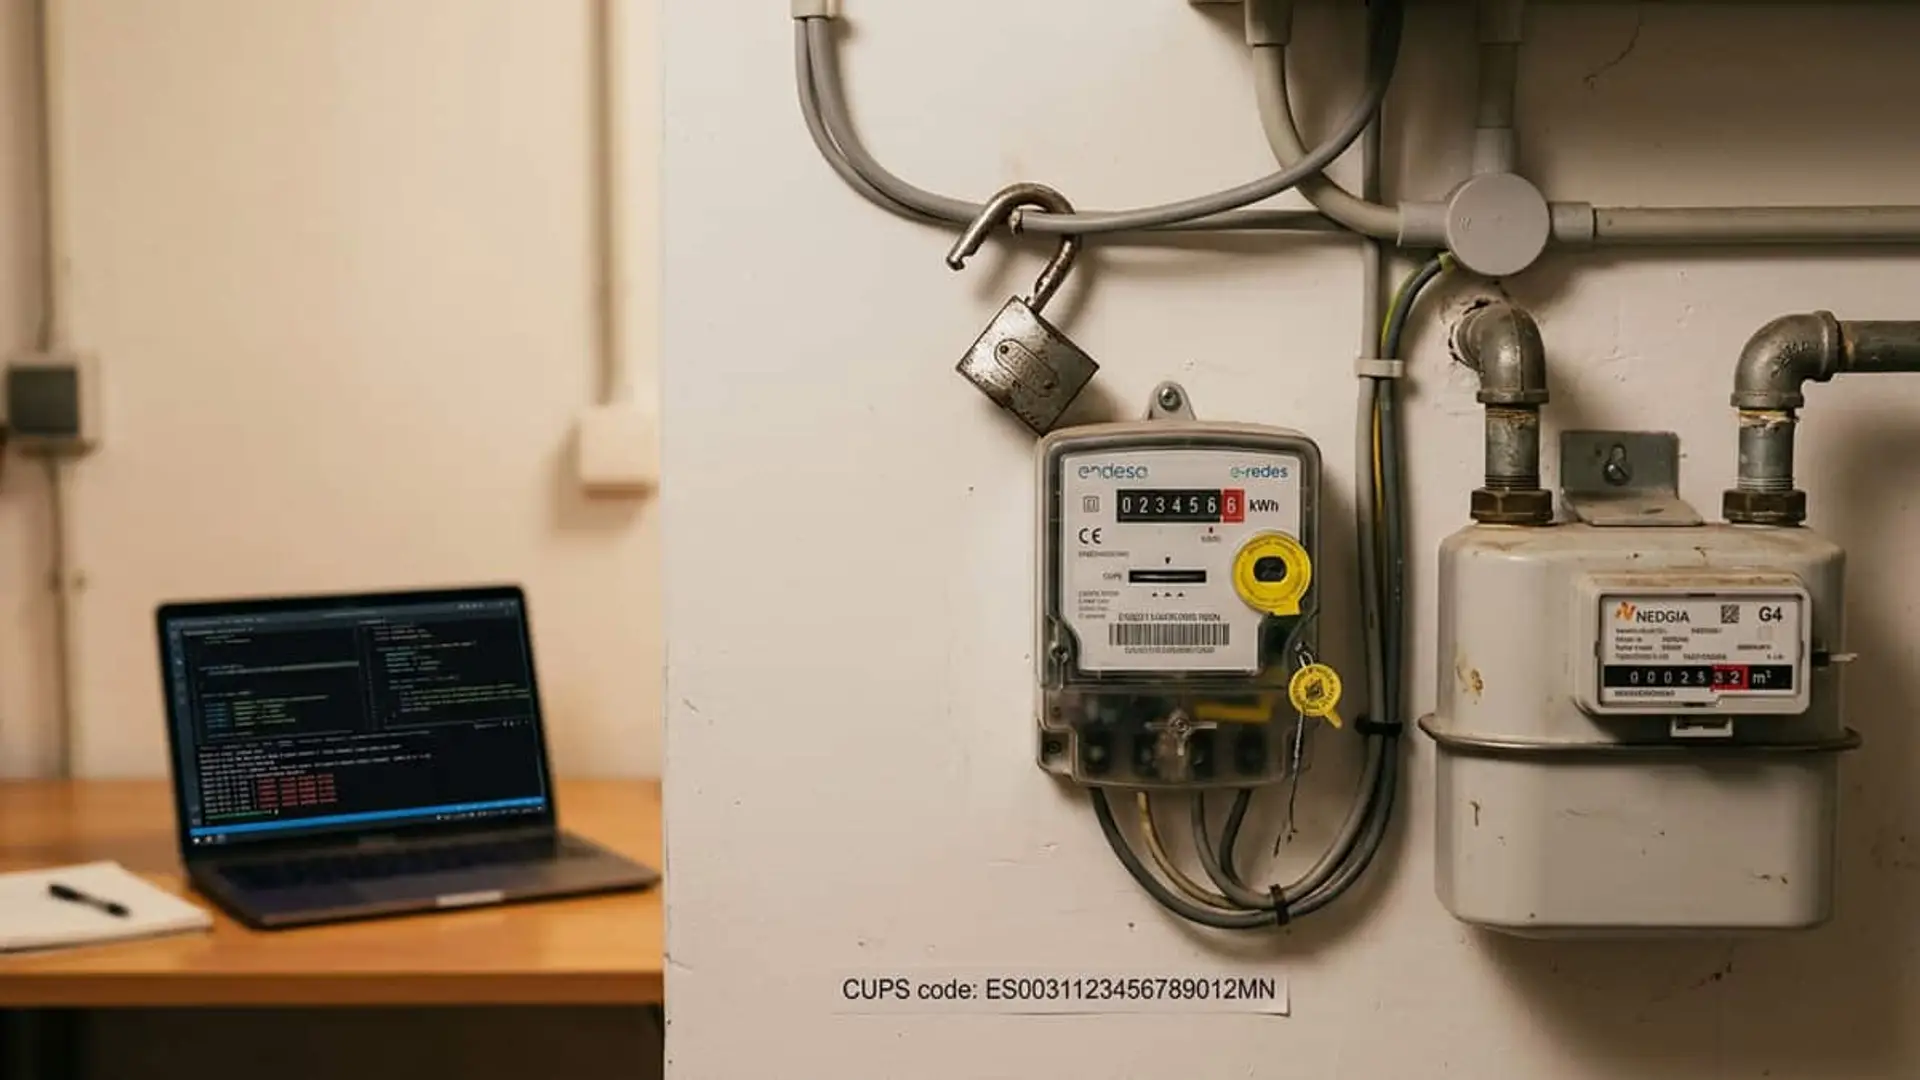
Un hacker afirma haber robado datos de 40 millones de suministros de luz y gas del SIPS
- La filtración sigue sin confirmación oficial
- El SIPS reúne CUPS, direcciones, datos de contratos y consumo


Un actor de amenazas asegura haber accedido a más de 40 millones de registros vinculados a puntos de suministro de luz y gas en España, con datos que incluirían direcciones, contadores y cifras de consumo. El objetivo señalado es el SIPS, el sistema que centraliza los suministros energéticos del país, aunque de momento la filtración no está confirmada.
La firma de inteligencia de amenazas Hackmanac detectó la reclamación a principios de septiembre de 2026 y la atribuyó a un actor identificado como spain. Según su seguimiento, el propio atacante afirma que la base de datos procede directamente del SIPS.
Qué datos incluiría la filtración
Según la reclamación del atacante, la base de datos robada incluiría varios tipos de información asociada a cada suministro. Estos son los datos que menciona la publicación difundida por el ciberdelincuente:
- Códigos CUPS: el identificador único de 20 o 22 caracteres de cada punto de suministro de luz o gas.
- Direcciones: la ubicación exacta del inmueble asociado al suministro.
- Datos de clientes y titulares: la identidad de la persona o empresa contratante.
- Información contractual y de contadores: detalles del contrato y de los equipos de medida instalados.
- Cifras de consumo: el histórico de consumo energético vinculado a cada punto de suministro.
El Real Decreto 88/2026 se aprobó el 11 de febrero de 2026 y entró en vigor el 12 de febrero de 2026. La norma amplió los campos que debe recoger el SIPS, incorporando la referencia catastral y, en determinados casos, las coordenadas geográficas del punto de suministro. Cuando estos datos se combinan con un titular identificable, tienen la consideración de datos personales y quedan sujetos a la normativa de protección de datos.
Qué es el SIPS y quién puede consultarlo
El SIPS es el Sistema de Información de Puntos de Suministro, gestionado por las distribuidoras de electricidad y gas bajo la supervisión de la CNMC. Reúne los datos técnicos, comerciales y de consumo de cada punto de suministro del país, y sirve de base para que los comercializadores gestionen los contratos de sus clientes.
El acceso al SIPS está restringido a las comercializadoras autorizadas que cumplen los requisitos fijados por la normativa energética. Estas empresas deben garantizar la confidencialidad de la información, mientras la CNMC supervisa las descargas y puede actuar ante un uso fraudulento.
Por qué la filtración sigue sin confirmar
La alerta llegó a través de un seguimiento independiente de actividad relacionada con amenazas, que recogió la reclamación del atacante con un nivel de confianza limitado. Ni la CNMC ni las distribuidoras han confirmado hasta ahora un acceso no autorizado al sistema.
Una reclamación de un ciberdelincuente no equivale automáticamente a una brecha confirmada. Los actores de amenazas pueden exagerar el volumen real de una base de datos, reciclar información de filtraciones anteriores o atribuirse accesos que nunca se produjeron. Esto es habitual en los foros donde se compran y venden datos robados.
El sector energético español, en el punto de mira
El incidente se suma a una serie de ataques contra el sector en 2026. En enero, el mismo actor conocido como spain reivindicó el acceso a datos de
Naturgy reconoció después un impacto real sobre en torno al 3% de sus clientes en España, unos 200.000, una cifra muy inferior a la reclamada por el atacante. El 2 de junio, el mismo actor reivindicó también el
El volumen que manejaría el SIPS sería muy superior al de esos ataques anteriores al sector, al centralizar información de todas las distribuidoras del país. Eso explica la atención que ha generado la reclamación pese a no estar verificada.
Qué puede hacer un cliente ante esta alerta
Mientras la filtración no se confirme, los clientes pueden tomar algunas precauciones básicas. Revisar las facturas de luz y gas en busca de cargos o cambios inusuales es un primer paso recomendable.
- Desconfiar de contactos inesperados: llamadas, correos o SMS que citen el CUPS, la dirección o el número de contrato para parecer legítimos.
- No facilitar datos bancarios por teléfono: ninguna distribuidora ni comercializadora los pide de esta forma para “verificar” una supuesta filtración.
- Seguir las recomendaciones del INCIBE: el Instituto Nacional de Ciberseguridad publica pautas actualizadas para proteger los datos personales ante este tipo de incidentes.
 Fuente de la imagen principal: Montaje Roams


Últimas noticias


Comentarios
