


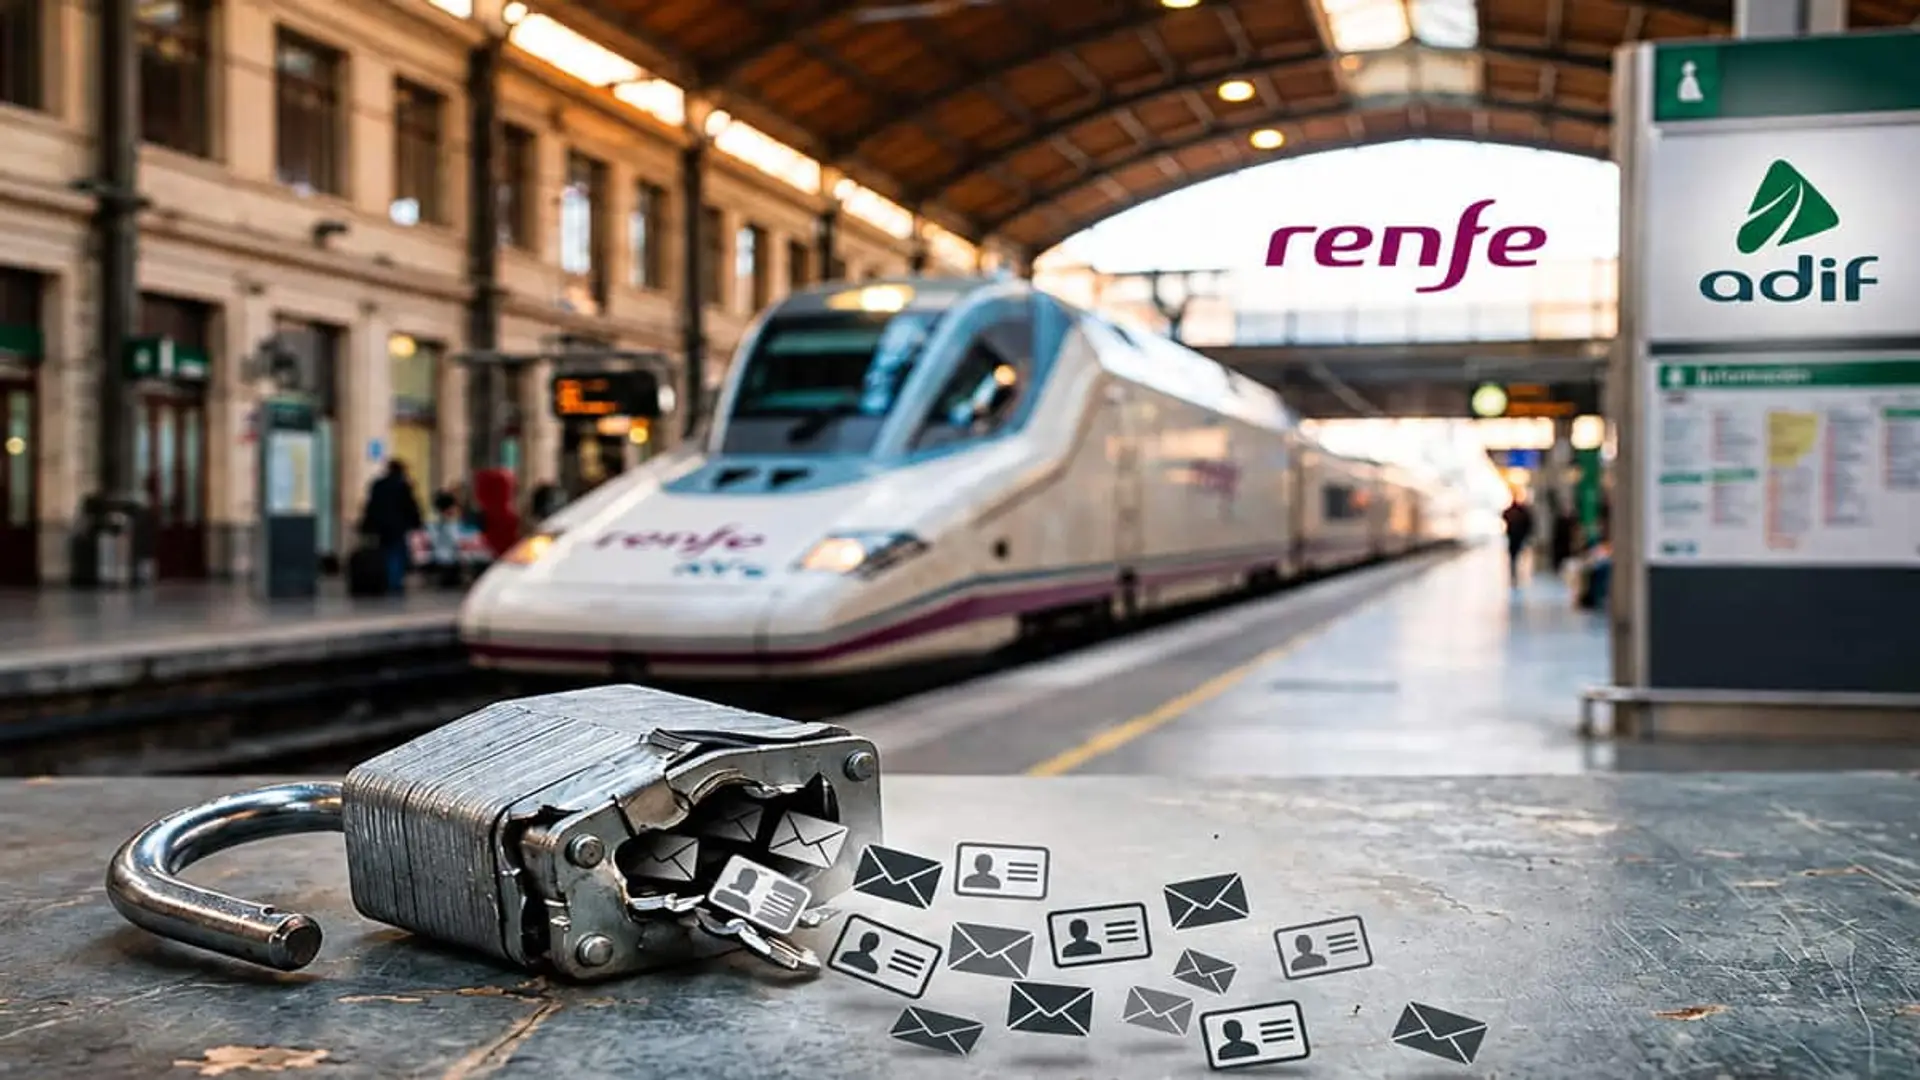
Renfe confirma que un ciberataque con origen en Adif expuso nombres y correos de clientes
- No ha habido acceso a datos bancarios ni medios de pago
- Se estudia si una IA participó en el ataque


Renfe confirma que los atacantes de un ciberataque con origen en Adif accedieron a información limitada de clientes: sobre todo nombres y direcciones de correo electrónico. El origen del incidente se sitúa en servidores de Adif, comprometidos días antes y conectados con los propios sistemas de Renfe.
La compañía descarta el acceso a datos bancarios, medios de pago o documentos de identidad, y asegura que la circulación de trenes no se ha visto afectada en ningún momento.
Qué ha pasado con los sistemas de Renfe y Adif
Adif detectó una actividad inusual en sus sistemas la noche del jueves 24 de septiembre de 2026, según explicó la propia empresa. Desde ese momento activó sus herramientas de ciberseguridad para contener la actividad y limitar sus posibles efectos. Renfe, por su parte, sitúa el origen del incidente en esos mismos servidores de Adif, previamente comprometidos y conectados con sus sistemas.
Según ha trascendido, los atacantes habrían entrado primero por una vulnerabilidad en la web de Adif, saltado después a su nube de almacenamiento y accedido finalmente a los sistemas de Renfe. El grueso del volumen sustraído se habría producido el jueves, jornada que las mismas fuentes señalan como la más crítica del ataque. Ni Renfe ni Adif han confirmado oficialmente este recorrido técnico.
Como consecuencia, la web de Adif quedó fuera de servicio la tarde del viernes 25 de septiembre de 2026, mientras que la de Renfe siguió operativa en todo momento.
Cómo han respondido Renfe y Adif al ciberataque
Renfe asegura que su reacción fue inmediata. Activó sus protocolos de respuesta, aisló los entornos afectados y desplegó medidas extraordinarias de protección con el apoyo de especialistas independientes en ciberseguridad. Adif, además de denunciar los hechos, puso toda la información a disposición del Centro Criptológico Nacional y avisó a las empresas y proveedores que hayan podido verse afectados, alguno de los cuales podría haber sido accedido directamente por los atacantes, según ha trascendido.
Adif restableció ambas webs el sábado 26 de septiembre de 2026, incluida la de Alta Velocidad, una vez comprobada su seguridad. “Los servicios técnicos de Adif han comprobado que la seguridad de ambas webs está garantizada”, señaló la compañía.
Qué datos han comprometido los ciberdelincuentes
Renfe explica que la investigación apunta a un acceso a información limitada de los usuarios, “consistente principalmente en nombres y direcciones de correo electrónico”. La compañía insiste en que no existen evidencias concluyentes de que esos datos se hayan divulgado públicamente. Tampoco hay indicios, añade, de acceso a datos bancarios, financieros, medios de pago o números de DNI.
Al margen de la versión oficial, ha trascendido una cifra que ni Renfe ni Adif han confirmado: los ciberdelincuentes habrían sustraído en torno a 500 gigabytes de datos, según fuentes cercanas a la investigación. El análisis forense seguía en curso a cierre de esta información, sin un inventario definitivo de los archivos afectados. Esa cifra, de confirmarse, apuntaría a la base de datos de viajeros como el material más probablemente comprometido.
El papel de la inteligencia artificial en el ataque
Distintas fuentes del sector apuntan a que el ataque se habría ejecutado
Algunas fuentes apuntan además a que un fallo humano en Adif pudo facilitar el acceso inicial que la IA habría aprovechado después para escalar por el sistema, aunque tampoco este extremo ha sido confirmado oficialmente.
Josep Albors, responsable de investigación y concienciación de ESET España, explica que
El precedente más citado por los especialistas es el que la propia Anthropic documentó en un comunicado oficial en noviembre de 2025. Según ese informe, un grupo patrocinado por el Estado chino usó su asistente de IA Claude Code contra una treintena de organizaciones. La IA ejecutó de forma prácticamente autónoma entre el 80% y el 90% de las tareas de esa campaña. Como ejemplo más reciente de IA implicada en incidentes de seguridad, en mayo Google admitió que
Ese caso no está vinculado de forma oficial al ataque sufrido por Renfe y Adif. Solo comparte con él un patrón de automatización cada vez más habitual.
No es el primer ataque que sufre Adif
Adif ya sufrió en julio de 2020 un ataque de ransomware que comprometió 800 gigabytes de información corporativa, entre contratos, facturas y datos de proveedores. Aquel ataque tampoco afectó a la circulación de trenes, igual que ahora. Seis años después, la diferencia que subrayan los expertos no está en el volumen robado, sino en el método.
La automatización mediante IA multiplica la velocidad con la que se buscan vulnerabilidades.
Las consecuencias regulatorias que se abren ahora
El caso abre además dos frentes regulatorios independientes del origen técnico del ataque. La Agencia Española de Protección de Datos puede abrir expediente por el tratamiento de los datos personales comprometidos, aunque las sanciones a organismos públicos no recaen sobre directivos concretos.
La trasposición española de la directiva NIS2, aún pendiente de publicación en el BOE, prevé para los operadores esenciales un sistema escalonado de notificación que arranca con una alerta temprana en 24 horas.
 Fuente de la imagen principal: Montaje Roams


Últimas noticias
Comentarios
